Security

Security

LINEのパスキー設定と「パスワードでログイン」をオフにできない解決法

LINEがパスキー認証に対応したことで、生体認証や画面ロックを使って安全かつ手軽にログイン・アカウント引き継ぎができるようになりました。セキュリティをさらに高めるために、パスキーを登録したあと「パスワードでログイン」をオフにしようと考えた方...
Security
GitHub攻撃「wfx-loot」の概要とユーザー側の確認・対策手順

2026年11月12日から13日にかけて、GitHubアカウントやリポジトリを標的とした大規模な攻撃キャンペーン「wfx-loot」(一部では「WFX Phantom」とも呼ばれます)に関する調査報告が相次ぎ、開発者の間で注目を集めています...
Security

【緊急】Zoom Workplaceに脆弱性!CVSS 9.6の権限昇格リスクと対策

2026年11月10日(米国時間)、Web会議サービスを提供するZoom Communicationsは、Windows版 Zoom Workplace に関する2件のセキュリティ脆弱性を公表しました。今回発見された脆弱性のうち1件は、CV...
Security

【緊急】Windows・Outlook 11月月例パッチ対策|ゼロデイ脆弱性の更新手順

2026年11月10日(米国時間、日本時間11月11日)、Microsoftは11月の定例セキュリティ更新プログラム(Patch Tuesday)を公開しました。今回の更新では、実際のサイバー攻撃で悪用が確認されているMicrosoft O...
Security

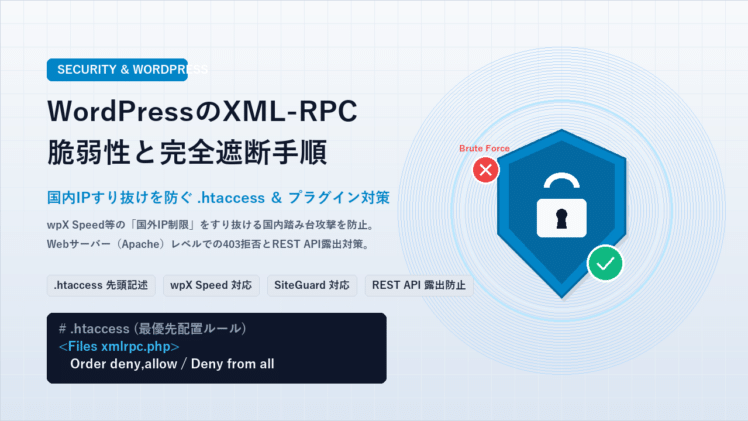
WordPressのXML-RPC脆弱性対策|国内IPすり抜けを防ぐ完全遮断手順

WordPressを運用していると、レンタルサーバーのセキュリティ設定を有効にしているから安心と考えてしまいがちです。特にwpX Speedやエックスサーバー系列の環境では、管理パネルに「XML-RPC API アクセス制限」という項目が用...
Security

個人サーバーの不正アクセス初動対応|証拠保全・通信遮断・認証失効から復旧まで

個人で管理しているLinuxサーバーやクラウド環境で、「見覚えのない海外IPからのログイン形跡がある」「高額なGPUインスタンスが勝手に立ち上がっている」「身に覚えのないプロセスがCPUを占有している」といった異常を発見した瞬間、強烈な不安...
Security

個人クラウドのセキュリティ対策|不正アクセスを防ぐ設定と月次点検チェックリスト

個人でWebサービスを立ち上げたり、ポートフォリオや検証用環境としてVPSやパブリッククラウドを利用する開発者が増えています。手軽に高機能なインフラを調達できる一方で、最も警戒すべきなのが「初期設定の不備」や「放置されたアクセス権限」を突か...
Security

個人サーバーの不正アクセス調査手順|クラウド・VPSの侵入確認とログの見方

VPSのCPU使用率が突然100パーセントに張り付いた、クラウドサービスの月額請求が数万円に跳ね上がった、見覚えのない海外IPアドレスからSSHでログインされた通知が届いたなど、個人で運用しているサーバーの異変に気づいた瞬間は誰しも強い不安...
Security

AWSの不正アクセス調査方法|CloudTrail・IAM・EC2の監査ログ確認

個人でWebサービスや検証環境、ポートフォリオを動かすためにAWSを利用しているエンジニアにとって、もっとも恐ろしいトラブルのひとつがアカウントの不正アクセスや乗っ取りです。「GitHubに誤ってIAMアクセスキーをコミットしてしまい、数時...
Security

Azureの不正アクセス調査方法|Entraサインイン・アクティビティログの確認

個人でWebアプリのホスティングや仮想マシン(Azure VM)の検証、学習用ラボ環境としてMicrosoft Azureを活用しているエンジニアにとって、アカウントの不正侵入やリソースの不正利用は避けて通れない重大なリスクです。「ある日突...